MENATER Sécurité opérationnelle
EnglishEN FrançaisFR
Documentation GitHub

Thème

Gratuit · open source · tourne sur votre propre ordinateur

Une IA trie vos alertes de sécurité. Vous décidez de la suite.

Les outils de sécurité remontent des centaines d'avertissements par jour, et la plupart ne sont rien. MENATER les lit, vous dit lesquels comptent, et vous demande avant d'agir.

Lire la documentation
docker compose up -d --build
0chose faite sans vous demander
1commande pour l'installer
100%reste sur votre ordinateur
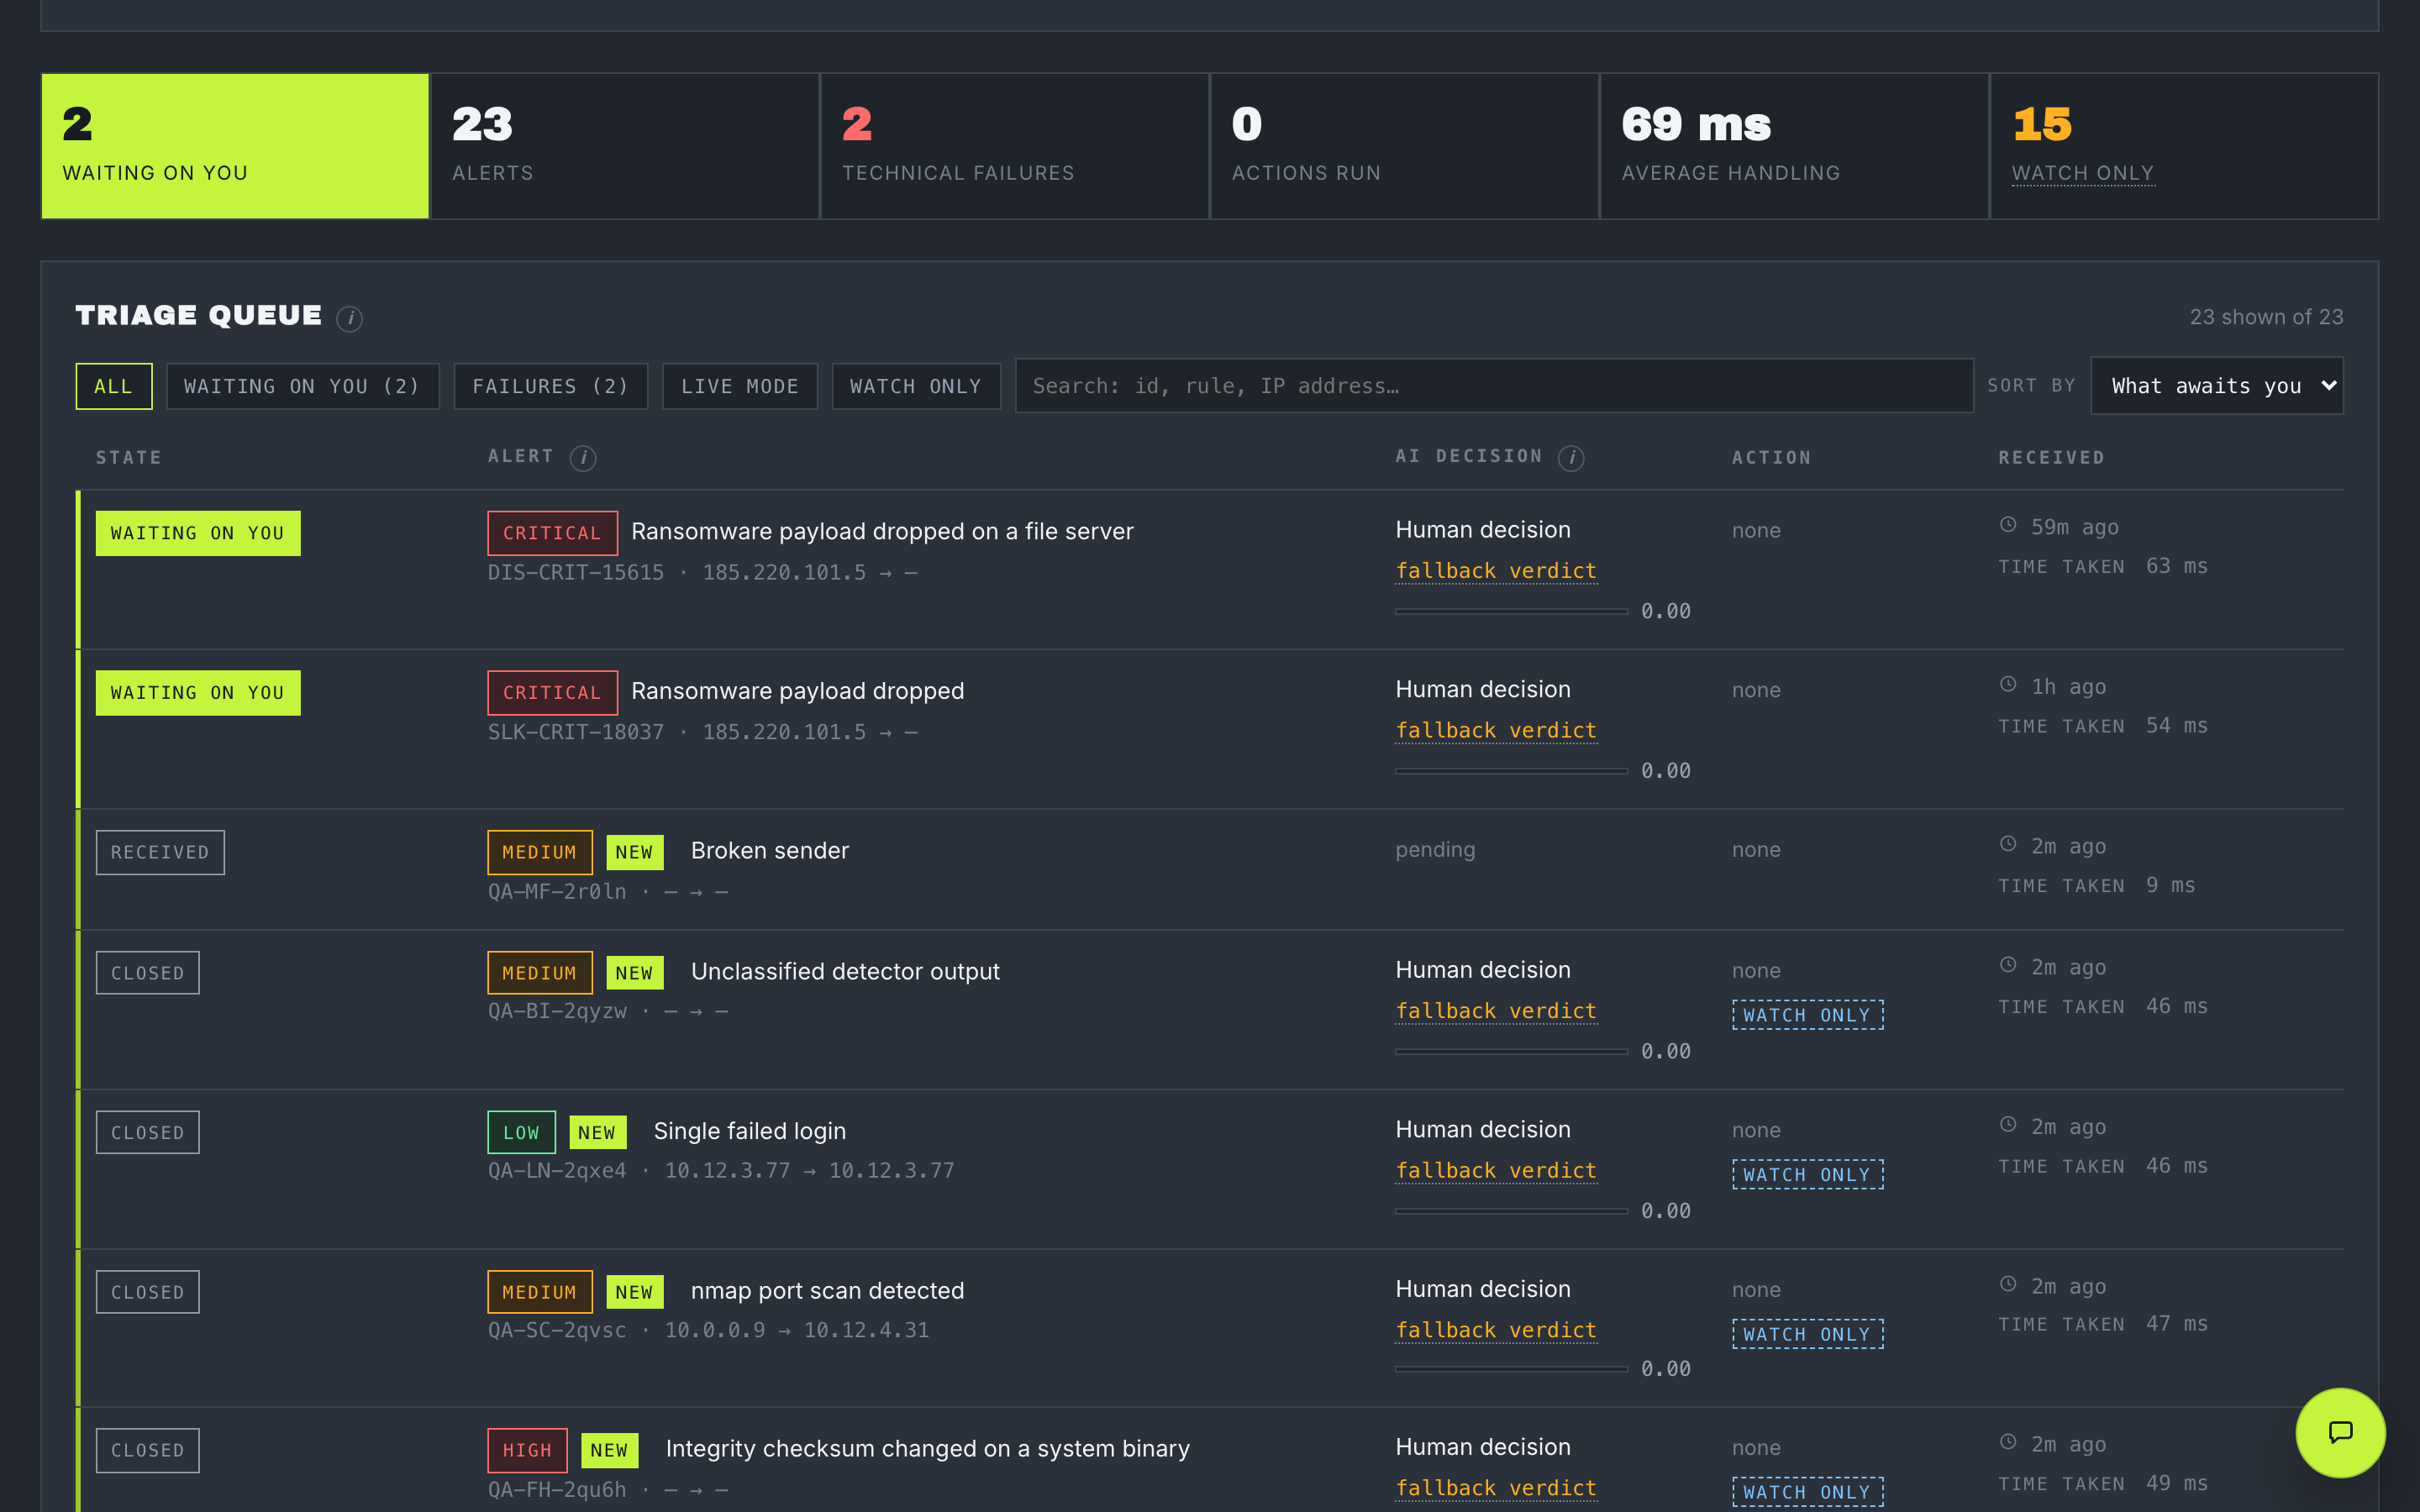
La file de tri MENATER : deux alertes en attente d'un humain en tête, puis les dossiers clos, chaque ligne portant gravité, verdict, confiance et temps écoulé.
La file d'alertes. Ce qui attend une décision remonte en tête et porte la couleur d'accent — la seule réservée à quelqu'un doit agir. Capture réelle, sur une installation sans clé d'IA : d'où le verdict de repli sur chaque ligne.

Une alerte arrive. Cinq étapes plus tard, vous décidez.

Chaque alerte passe par les mêmes cinq étapes, dans le même ordre. La quatrième, c'est vous.

  1. Étape 1 Une alerte arrive Quelque chose a semblé anormal sur votre réseau. Vos outils de sécurité l'envoient ici.
  2. Étape 2 Le contexte est ajouté Cette adresse est-elle connue pour des attaques ? Ce mot de passe a-t-il fuité ? MENATER se renseigne.
  3. Étape 3 L'IA donne son avis Ce qu'elle pense que c'est, à quel point elle en est sûre, et pourquoi. Un avis — pas un ordre.
  4. Étape 4 Vous Vous décidez Elle vous demande, à l'écran ou dans votre messagerie. Rien n'arrive tant que vous n'avez pas répondu.
  5. Étape 5 C'est consigné Une trace de ce qui s'est passé, que personne ne peut modifier discrètement après coup.
  • Vous dites oui Cette chose-là se fait. Rien d'autre.
  • Vous dites non Rien ne se fait.
  • Vous ne répondez pas Rien ne se fait. L'alerte remonte à une personne au lieu d'expirer en silence.

Sur une installation neuve, l'étape 4 n'arrive même pas. MENATER se contente d'observer : il note ce qu'il aurait suggéré, et ne fait strictement rien, jusqu'à ce que vous décidiez de l'activer.

Trois choses, sur un seul écran.

Il trie vos alertes

Les urgentes d'abord, le reste hors de votre chemin. Ouvrez-en une et vous avez toute l'histoire sur une seule page.

Il vérifie votre code

Pointez-le sur un dossier ou un projet GitHub et il cherche les erreurs qu'un attaquant utiliserait. Chacune dit ce qui pourrait arriver, et comment la corriger.

Il répond à une question

Collez une adresse, un site ou un e-mail et demandez ce qu'on en sait. Il vous dit toujours combien de sources ont réellement répondu.
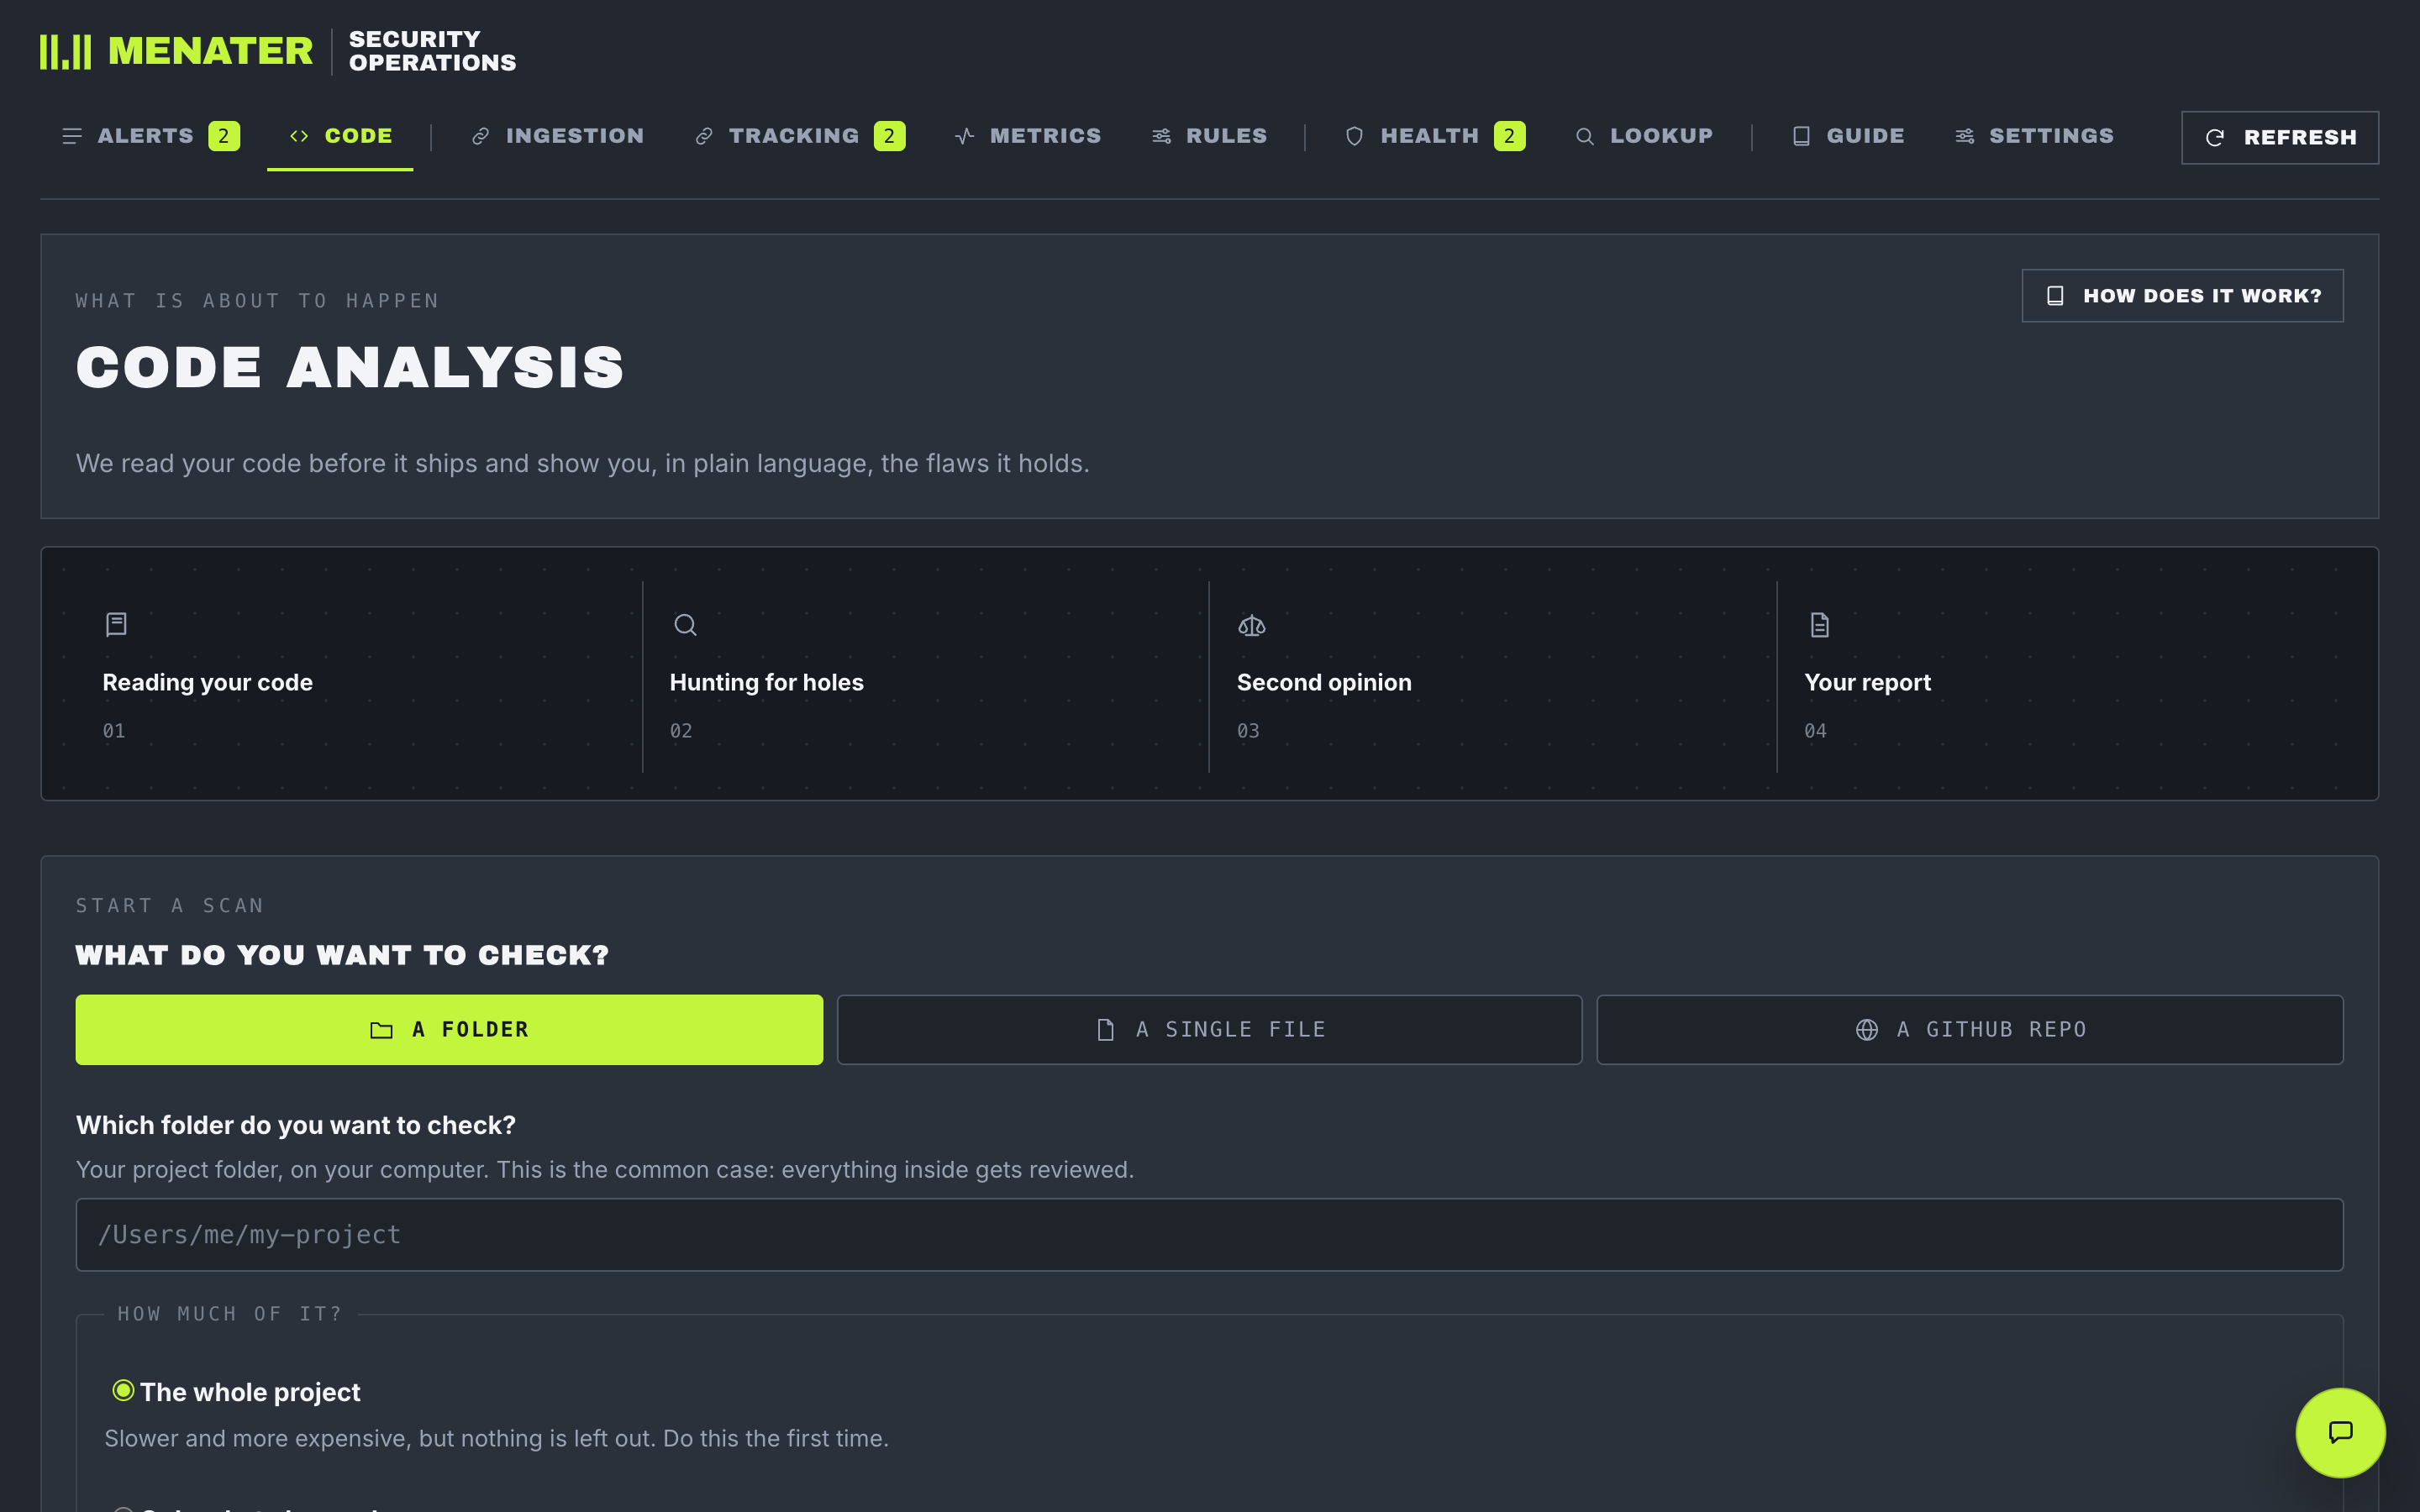
L'onglet Code : une bande en quatre étapes — « lecture de votre code », « recherche de failles », « second avis », « votre rapport » — puis un sélecteur de cible proposant un dossier, un fichier ou un dépôt GitHub, et un choix entre tout le projet et seulement ce qui a changé.
La vérification du code. Les quatre étapes sont nommées avant que quoi que ce soit ne démarre, et la question de la portée dit franchement laquelle coûte le plus cher.

Ce qu'il ne fera jamais.

  • Il n'agit jamais tout seul. Il peut faire exactement quatre choses, et chacune a besoin de votre feu vert.
  • Il ne devine jamais. Quand il ne sait pas, il le dit. Il ne remplit jamais un blanc par une réponse plausible.
  • Il ne cache jamais un problème. Ce qui a cassé n'est jamais affiché comme allant bien. Un écran existe dont c'est le seul rôle.
  • Il n'envoie rien ailleurs. Pas de compte, pas de traçage. Vos alertes vont à l'IA que vous avez choisie, et nulle part ailleurs.

Deux commandes, et c'est à vous.

Il vous faut Docker. Rien d'autre — pas de base de données à monter, pas de deuxième machine.

# renseignez les deux mots de passe
cp .env.example .env

docker compose up -d --build

→ http://localhost:4400

Il démarre en trois minutes, et il ne trie encore rien — vous devez lui dire d'où viennent vos alertes et quelle IA utiliser. Il vous affiche la liste de ce qui manque. La documentation vous accompagne pour tout ça.